Ciberdelincuentes manipularon de manera remota los sistemas de refrigeración de comercios en distintos países europeos. En algunos establecimientos, las temperaturas llegaron a los 50 grados y obligaron a desechar grandes cantidades de mercadería. Es el segundo ataque de estas características en menos de un mes.
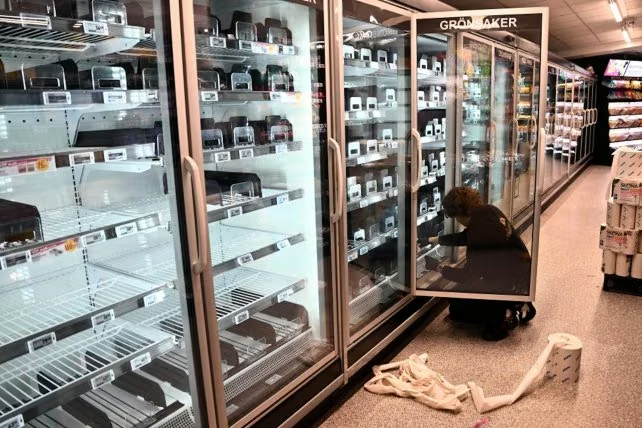
Un nuevo ciberataque afectó a más de 100 supermercados de Europa, donde delincuentes informáticos lograron controlar de manera remota los sistemas de refrigeración y alterar las temperaturas de heladeras y congeladores. La maniobra provocó importantes pérdidas de alimentos y obligó a varios establecimientos a retirar productos de la venta.
El episodio ocurrió este lunes 2 de noviembre y alcanzó a comercios de Bélgica, Suecia, Irlanda, Luxemburgo, Estonia y otros países europeos. Los atacantes aprovecharon vulnerabilidades en los sistemas informáticos que permiten controlar a distancia los equipos de refrigeración.
En algunos supermercados, las temperaturas aumentaron hasta los 50 grados, mientras que en otros los dispositivos fueron apagados o colocados en modo descongelación. Como consecuencia, grandes cantidades de alimentos perdieron las condiciones necesarias para su conservación.
El ataque afectó a reconocidas cadenas comerciales, entre ellas Carrefour, Delhaize, Coop, ICA y establecimientos vinculados a otros grupos de distribución.
Heladeras a 50 grados y toneladas de alimentos en riesgo
Uno de los casos más importantes se registró en Bélgica, donde Carrefour confirmó problemas en 15 de sus aproximadamente 700 establecimientos. La compañía aseguró que actuó rápidamente para mantener las tiendas abiertas y reducir las consecuencias de la intrusión.
En Suecia, la cadena ICA informó que varios supermercados sufrieron alteraciones en sus sistemas de refrigeración. En determinados locales, los equipos alcanzaron temperaturas de hasta 50 grados durante la madrugada, lo que impidió conservar los alimentos congelados.
Los responsables de algunos comercios tuvieron que retirar mercadería y recurrir a camiones refrigerados para evitar pérdidas mayores.
En Irlanda, el grupo Musgrave también reportó inconvenientes en 13 supermercados SuperValu, donde se retiraron productos refrigerados y congelados como medida preventiva.
Las consecuencias económicas comenzaron a conocerse durante las primeras horas posteriores al ataque. En Bélgica, el propietario de una carnicería estimó pérdidas cercanas a los 15.000 euros después de que las temperaturas de sus equipos aumentaran y arruinaran una importante cantidad de carne.
Es el segundo ataque en menos de un mes
El episodio presenta características similares a otro ciberataque ocurrido el 12 de octubre en Francia, donde cientos de supermercados sufrieron alteraciones en sus sistemas de refrigeración.
En aquella oportunidad, los delincuentes lograron modificar a distancia el funcionamiento de los equipos, provocando el descongelamiento de productos y pérdidas económicas para los comerciantes.
Las investigaciones posteriores detectaron numerosos sistemas de control de refrigeración expuestos a conexiones externas, una situación que podría facilitar nuevas intrusiones.
Los especialistas identificaron que algunos de los equipos afectados utilizaban tecnología de la empresa danesa Danfoss, cuyos sistemas también habían sido señalados durante el incidente anterior.
Entre las medidas recomendadas para evitar nuevos ataques aparecen la actualización del software, la corrección de vulnerabilidades y la implementación de modificaciones en los equipos.
Preocupación por la seguridad de los sistemas conectados
Los incidentes volvieron a poner en evidencia los riesgos que enfrentan los establecimientos comerciales que utilizan tecnología conectada a internet para controlar sus instalaciones.
Estos sistemas permiten administrar temperaturas, detectar fallas y supervisar equipos de manera remota, pero también pueden convertirse en puntos vulnerables cuando no cuentan con medidas de seguridad adecuadas.
A diferencia de los ataques informáticos tradicionales, que suelen buscar el robo de datos personales o dinero, estas maniobras impactan directamente sobre el funcionamiento físico de los establecimientos y pueden comprometer la conservación de productos destinados al consumo.
Por el momento, las autoridades no identificaron públicamente a los responsables ni confirmaron si los ataques registrados en distintos países fueron coordinados por un mismo grupo.
La reiteración de estos episodios encendió las alertas en el sector supermercadista europeo, donde las empresas comenzaron a revisar sus sistemas de seguridad para evitar nuevas interrupciones en la cadena de frío y pérdidas de alimentos.
