La compañía japonesa entregó la recompensa máxima de su programa de ciberseguridad a un investigador que detectó una vulnerabilidad en la consola. El descubrimiento generó una fuerte controversia entre especialistas que pretendían aprovechar el error para modificar el funcionamiento de la PS5.
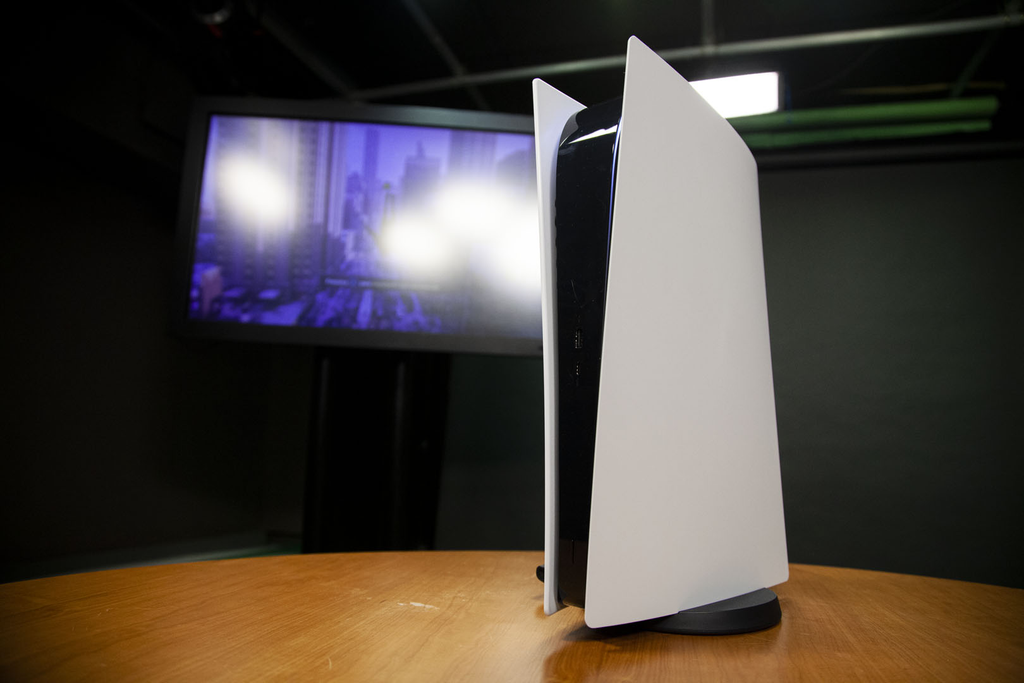
Sony pagó una recompensa de 50.000 dólares a un investigador informático que descubrió una grave vulnerabilidad de seguridad en la PlayStation 5 y decidió informar el problema a la compañía. El especialista, conocido en internet como “2tonejordy”, recibió el monto máximo previsto en el programa de recompensas de la empresa japonesa, que busca detectar fallas antes de que puedan ser aprovechadas por terceros.
El reconocimiento se conoció después de que el propio investigador compartiera una publicación en sus redes sociales, donde mostró el dinero recibido y bromeó con que ahora podría comprarse el esperado videojuego GTA VI. Sin embargo, detrás del premio existe una controversia que involucra a otros especialistas en seguridad informática y a una comunidad dedicada a modificar las funciones originales de las consolas.
El error detectado estaba relacionado con el sistema de protección de la PlayStation 5, particularmente con una herramienta conocida como hipervisor, que controla el acceso de los programas a los componentes internos del dispositivo. Una vulnerabilidad en ese nivel puede permitir ejecutar software que Sony no autoriza oficialmente, modificar determinadas restricciones e incluso instalar sistemas operativos alternativos, como Linux.
El descubrimiento adquirió relevancia porque este tipo de fallas representa uno de los principales desafíos para los fabricantes de consolas. Aunque pueden utilizarse para desarrollar aplicaciones independientes y ampliar las posibilidades técnicas del equipo, también pueden facilitar la ejecución de copias no autorizadas de videojuegos y comprometer los mecanismos de seguridad establecidos por la empresa.
La polémica entre los investigadores y el millonario programa de recompensas
La decisión de informar la vulnerabilidad generó críticas dentro de la comunidad de especialistas que trabajan en modificaciones de PlayStation. Otro investigador, Andy Nguyen, ya había identificado una falla similar y pretendía mantenerla reservada para continuar desarrollando herramientas que permitieran utilizar Linux en la consola, incluso en versiones más recientes del sistema.
Según explicó Jordy, inicialmente había aceptado esperar antes de comunicar el descubrimiento. Sin embargo, cambió de decisión cuando supo que un tercer investigador también había encontrado el problema, ante la posibilidad de que otra persona lo reportara primero y recibiera la recompensa económica.
La controversia estuvo vinculada además con el próximo lanzamiento de GTA VI. Algunos desarrolladores pretendían conservar la vulnerabilidad hasta después de la llegada del videojuego, con el objetivo de permitir que los usuarios pudieran actualizar sus consolas para jugarlo sin perder las modificaciones realizadas.
Sony mantiene desde junio de 2020 un programa público de recompensas por errores de seguridad, conocido como Bug Bounty, mediante el cual investigadores independientes pueden reportar vulnerabilidades a cambio de pagos económicos. Las sumas varían según la gravedad de los problemas detectados y pueden alcanzar los 50.000 dólares cuando se trata de fallas críticas.
De acuerdo con los registros difundidos sobre el programa, solamente otro investigador había obtenido la recompensa máxima durante los últimos tres años. El mecanismo permite a la compañía recibir información sobre problemas de seguridad de manera privada, analizarlos y desarrollar actualizaciones destinadas a corregirlos antes de que sus detalles se hagan públicos.
El caso también refleja cómo la inteligencia artificial comienza a modificar el trabajo de los especialistas en ciberseguridad. Jordy utilizó herramientas de IA durante su investigación, una práctica que puede acelerar la identificación de vulnerabilidades, pero que también provoca debates sobre la autoría de los descubrimientos y el uso de estas tecnologías.
Para Sony, la recompensa representa una inversión destinada a fortalecer la seguridad de una de sus principales plataformas de videojuegos. Para la comunidad dedicada a modificar consolas, en cambio, la divulgación de estas fallas implica perder oportunidades de desarrollar nuevas funciones que no forman parte del sistema oficial.